
Сотрудник выгрузил клиентскую базу на личный ноутбук, чтобы поработать дома. Он никому ее не продавал и не собирался показывать посторонним. Но имена, телефоны и адреса уже вышли за обычные правила компании.
Вот здесь и возникает вопрос о «конфиденциальности персональных данных». Сведения о человеке нельзя свободно раскрывать только потому, что организация однажды получила их законным способом. Нужно понимать, кто видит данные, зачем получает доступ и можно ли передавать их дальше.
При этом конфиденциальность не означает полный запрет на передачу. Например, закон может обязывать сообщить сведения государственному органу, а сам человек может разрешить передачу конкретному получателю.
Ну а сегодня мы разберем, что означает конфиденциальность персональных данных, кто обязан ее соблюдать и что делать, если сведения все же ушли посторонним.
О понятии
Итак, конфиденциальность персональных данных — это требование не раскрывать и не распространять сведения о человеке без законного основания. Оно касается оператора и других лиц, которые получили доступ к данным.
Обращаясь к первоисточнику, основное правило закреплено в статье 7 Закона № 152-ФЗ. В силу данной нормы персональные данные нельзя раскрывать третьим лицам и распространять без согласия человека, если федеральный закон не предусматривает иное.
Проще говоря, компания может законно получить телефон клиента для доставки. Однако это еще не дает сотрудникам права пересылать номер знакомым или использовать его для посторонних задач.
Что именно нужно держать под контролем
Закон различает предоставление, распространение и доступ. Например, предоставление — это передача определенному лицу, а распространение делает сведения доступными неопределенному кругу лиц. Такие понятия закреплены в статье 3 Закона № 152-ФЗ.
То есть проблема возникает не только после публикации базы в интернете. Даже лишний сотрудник не должен видеть сведения, которые не нужны ему для работы.
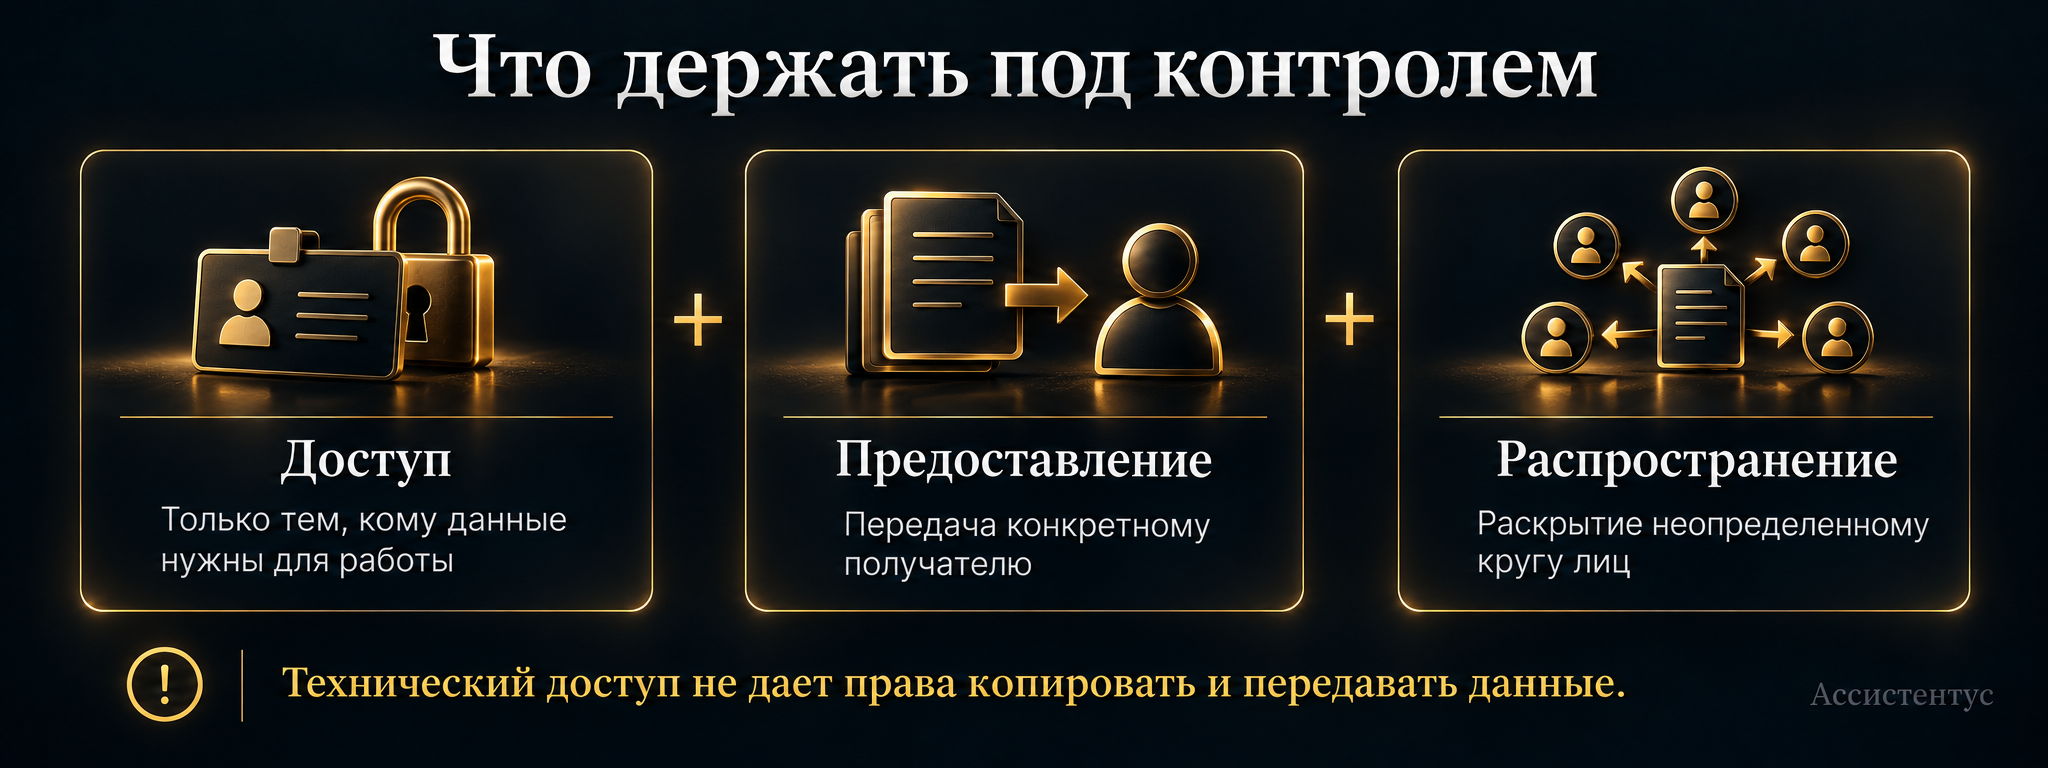
Технический доступ не дает права распоряжаться данными по своему усмотрению. Сотрудник не может копировать клиентскую базу «на всякий случай», использовать ее в личных целях или передавать посторонним.
Когда данные все-таки можно передавать
Конфиденциальность не превращает персональные данные в абсолютную тайну. В частности, сам человек может согласиться на передачу, а федеральный закон может предусматривать раскрытие без такого согласия.
Однако законная передача не делает данные свободными для любых следующих действий. Получатель должен работать с ними в пределах своего основания и цели.
Если оператор поручает обработку подрядчику, применяется часть 3 статьи 6 Закона № 152-ФЗ. В поручении определяют данные, действия и цели. Кроме того, подрядчик обязан соблюдать конфиденциальность и обеспечивать безопасность.
Подробнее основания передачи мы разобрали в статье про передачу персональных данных третьим лицам.
Если сведения уже опубликованы
Открытая страница в интернете еще не дает всем желающим право свободно копировать найденные данные.
Для сведений, разрешенных человеком для распространения, действует статья 10.1 Закона № 152-ФЗ. В частности, согласие на распространение оформляют отдельно.
Проще говоря, открытый профиль в соцсети не превращает телефон или фотографию в бесхозную базу. Если человек сам раскрыл сведения без специального согласия оператору, законность дальнейшей обработки должен обосновать тот, кто ее осуществляет.
Конфиденциальность и защита данных — не одно и то же
Конфиденциальность отвечает на вопрос, кому можно раскрывать сведения. Защита, в свою очередь, помогает не допустить случайного или неправомерного доступа.
Обращаясь к первоисточнику, статья 19 Закона № 152-ФЗ требует применять правовые, организационные и технические меры. Например, оператор должен защищать данные от неправомерного доступа, изменения, копирования и распространения.
То есть одного положения о конфиденциальности мало. Если зарплатная ведомость лежит в общей папке, формальный запрет не мешает постороннему сотруднику ее открыть.
Что учитывать работодателю
Для данных работников есть дополнительные правила. По статье 88 ТК РФ работодатель по общему правилу не сообщает персональные данные работника третьей стороне без письменного согласия. Однако закон предусматривает исключения.
Кроме того, внутри организации доступ получают только специально уполномоченные лица. Причем каждому из них доступны лишь сведения, необходимые для конкретных функций.
Работа в одной компании сама по себе не дает доступа к чужому личному делу. Например, руководителю может быть нужен график сотрудника, но не его паспортные копии или банковские реквизиты.
Как организовать конфиденциальность
Начинать лучше не с запрета «никому ничего не говорить», а с реальных процессов. Сначала определяют, какие данные есть у компании и кому они нужны.
Проверку можно провести так:
- Определите цели обработки и необходимый перечень данных.
- Установите сотрудников и подрядчиков, которым нужен доступ.
- Закрепите права доступа и порядок передачи во внутренних документах и договорах.
- Настройте организационные и технические меры защиты.
- Ознакомьте работников с правилами и проверьте сроки хранения данных.
При этом отдельное обязательство о неразглашении может быть полезным, но оно не заменяет систему защиты. Кроме того, статья 18.1 Закона № 152-ФЗ требует знакомить работников, непосредственно обрабатывающих данные, с законодательством и внутренними документами.
Кстати, хороший пароль не исправит лишний сбор данных или обработку для новой задачи без основания. Подробнее эти границы мы разобрали в статье про цель обработки персональных данных.
Открытая политика конфиденциальности тоже не заменяет внутренний порядок.
Что делать при утечке
Если файл ушел не тому адресату или база стала доступна посторонним, сначала нужно остановить дальнейшее раскрытие. Например, закрыть доступ или заблокировать скомпрометированную учетную запись.
Затем оператор проверяет требования статьи 21 Закона № 152-ФЗ.
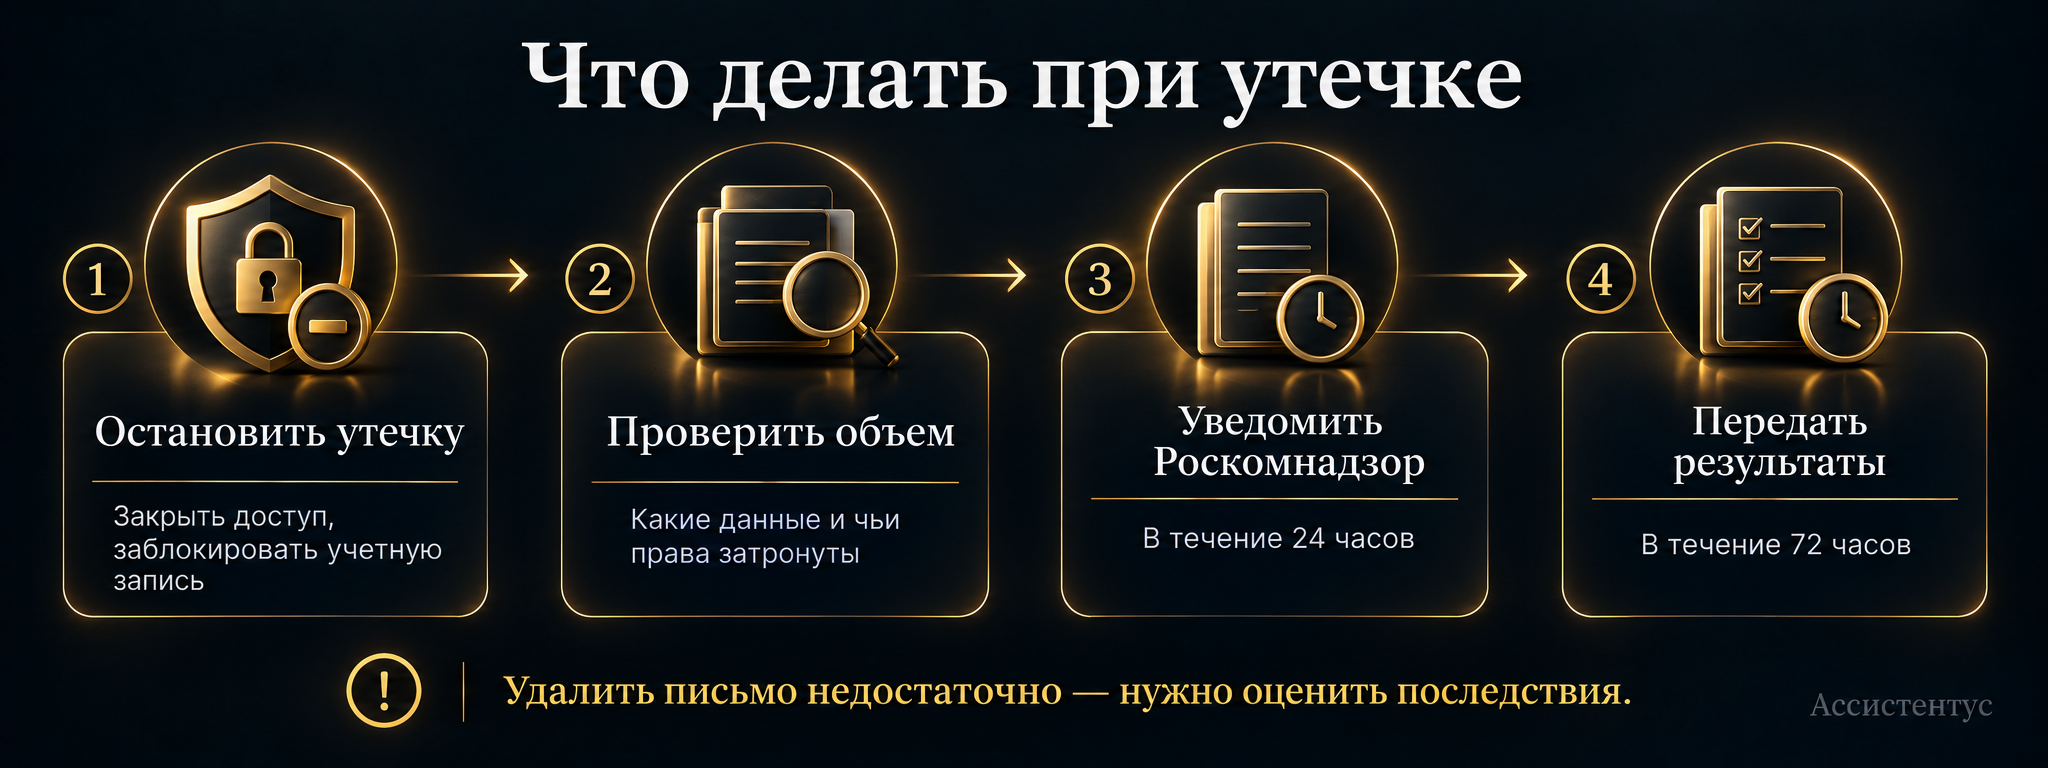
В частности, при неправомерной или случайной передаче данных, которая повлекла нарушение прав людей, Роскомнадзор уведомляют в течение 24 часов. Затем в течение 72 часов сообщают результаты внутреннего расследования и предусмотренные законом сведения.
То есть удалить ошибочно отправленное письмо и забыть о нем можно не всегда. Нужно оценить, какие данные раскрыты и к каким последствиям это привело.
За утечки предусмотрены отдельные крупные штрафы. Например, по статье 13.11 КоАП РФ неправомерная передача данных от 1 000 до 10 000 субъектов влечет для юридического лица штраф от 3 до 5 млн рублей. Для специальных категорий и биометрии установлены повышенные санкции.
Кроме того, статья 24 Закона № 152-ФЗ допускает возмещение морального вреда, причиненного нарушением прав субъекта.
В итоге конфиденциальность должна работать на всем пути данных: от первого доступа до передачи, хранения и удаления. Если компания ограничивает доступ реальной необходимостью, соблюдать это правило становится намного проще.