
Директор подписывает электронный договор одним ключом, а контрагент проверяет подпись с помощью другого. Секретный ключ второй стороне передавать не нужно: для проверки существует «ключ проверки электронной подписи».
В технических материалах его также называют открытым ключом. В отличие от закрытого ключа электронной подписи он не служит для подписания документов и не требует такого же режима секретности.
Ключ электронной подписи создает подпись, а связанный с ним ключ проверки помогает подтвердить ее подлинность. Это разные элементы одной криптографической пары.
Ну а сегодня разберем, как работает ключ проверки, где его находят и зачем рядом нужен сертификат. Кроме того, посмотрим, почему открытый ключ можно передавать другим лицам и можно ли с его помощью восстановить секретный.
О понятии
Итак, ключ проверки электронной подписи — это уникальная последовательность символов, связанная с ключом электронной подписи и предназначенная для проверки подлинности созданной ЭП.
При этом сам ключ проверки не сообщает, какие договоры человек вправе подписывать и от имени какой организации он действует. Его задача уже: участвовать в криптографической проверке подписи.
Обращаясь к первоисточнику, определение закреплено в пункте 6 статьи 2 Федерального закона № 63-ФЗ. Закон называет ключом проверки уникальную последовательность символов, однозначно связанную с ключом электронной подписи и предназначенную для проверки ее подлинности.
Проще говоря, один элемент пары используют при подписании, а второй — когда нужно убедиться, что подпись соответствует документу.
Пример ситуации
Допустим, руководитель подписал КЭП договор на 600 000 рублей и отправил его контрагенту. Получателю не нужен закрытый ключ директора. Для проверки программа использует ключ проверки из квалифицированного сертификата и сопоставляет подпись с полученным документом.
Как связаны два ключа
Прежде всего нужно разделить создание подписи и ее последующую проверку. Для этих действий используют связанные, но разные ключи.
Ключ электронной подписи в технической терминологии называют закрытым или секретным. С его помощью владелец создает электронную подпись.
В свою очередь, ключ проверки называют открытым. Он позволяет другой стороне проверить созданную подпись без получения секретного ключа.
| Элемент | Для чего нужен |
|---|---|
| Ключ электронной подписи | Используется для создания электронной подписи. |
| Ключ проверки электронной подписи | Используется для проверки подлинности созданной подписи. |
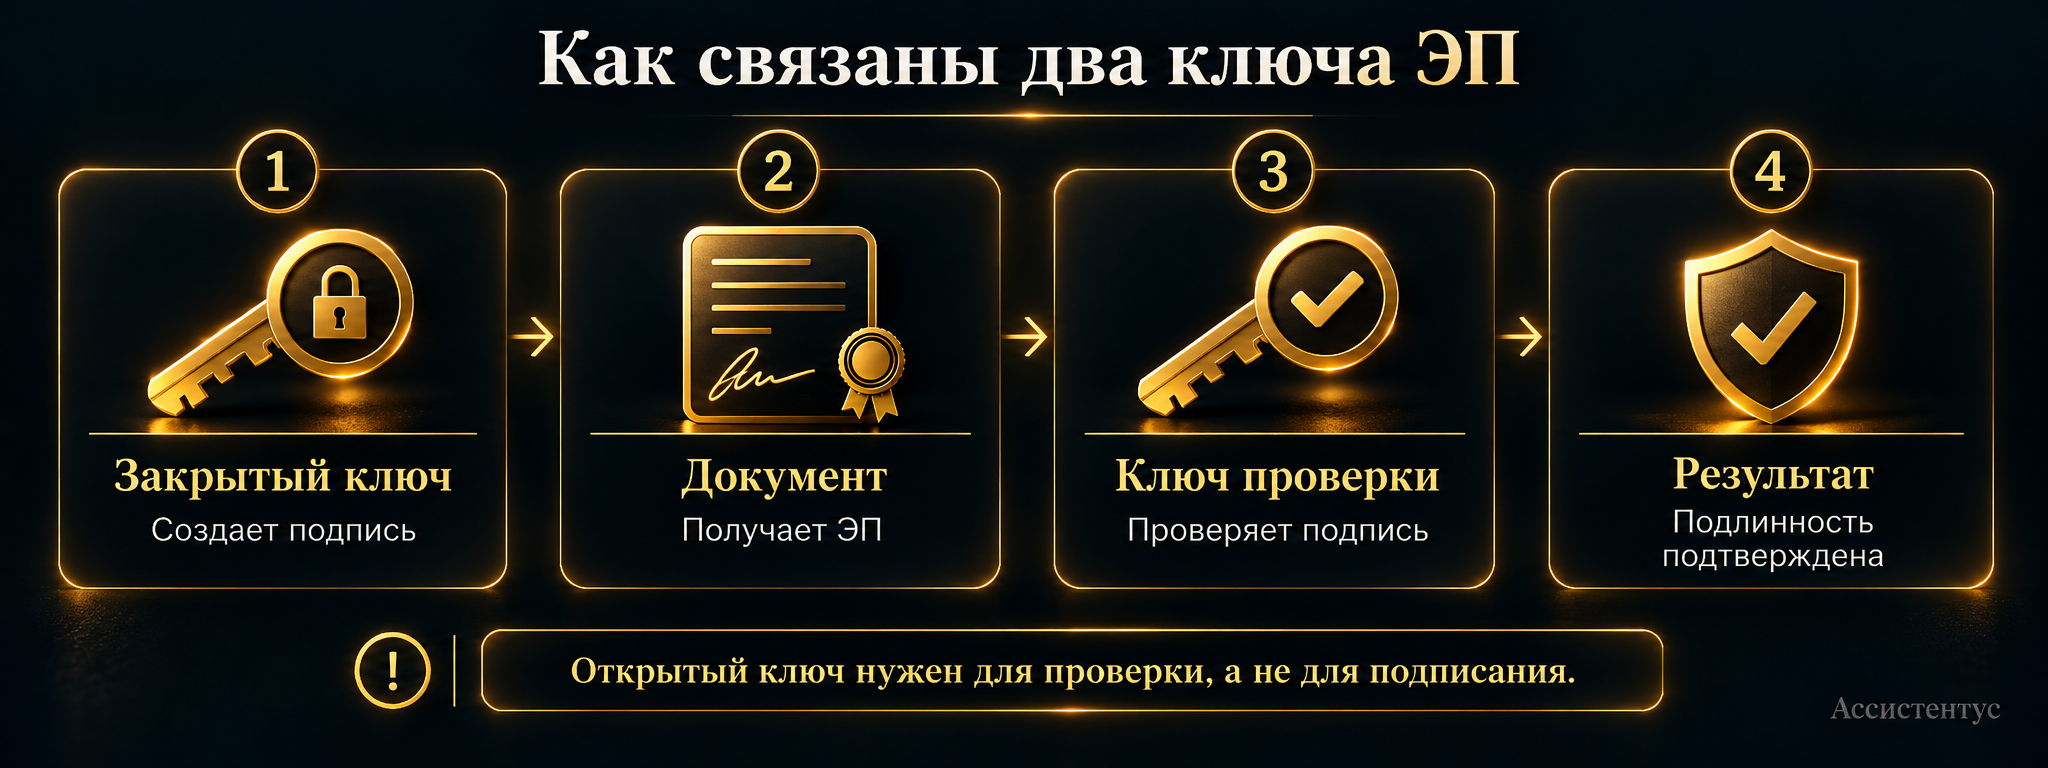
Таким образом, проверяющему не нужно получать инструмент, которым владелец подписывает документы.
Кстати, закрытому элементу этой пары посвящена отдельная статья о ключе электронной подписи. Там мы разобрали, где его хранят и почему доступ к нему нельзя передавать другому человеку.
Почему ключ проверки называют открытым
Секретность нужна закрытому ключу, поскольку он позволяет создавать подпись. Для ключа проверки логика противоположная: его должен получить тот, кому необходимо проверить документ.
Например, ФНС в своих разъяснениях называет ключ проверки открытым ключом и отмечает, что он может быть известен другим лицам.
При этом передача открытого ключа не дает получателю возможность подписать новый документ от имени владельца.
Более того, статья 12 Закона № 63-ФЗ требует от средств электронной подписи обеспечивать практическую невозможность вычисления ключа электронной подписи из самой подписи или из ключа ее проверки.
Открытый ключ можно использовать для проверки, но не для создания новой подписи. Опасность возникает при утрате контроля над закрытым ключом, а не из-за того, что контрагент получил ключ проверки.
Поэтому выражения «открытый» и «секретный» хорошо передают главное различие между двумя элементами пары.
Зачем нужен сертификат
Одного набора символов недостаточно, чтобы получатель понял, кому принадлежит ключ проверки. Для этой связи используют сертификат.
По определению из статьи 2 Закона № 63-ФЗ сертификат ключа проверки подтверждает принадлежность такого ключа владельцу сертификата.
Кроме того, статья 14 Закона № 63-ФЗ предусматривает среди сведений сертификата уникальный ключ проверки электронной подписи.
Иными словами, сертификат выполняет связующую функцию: в нем ключ проверки соотносится с конкретным владельцем.
| Что это | Основная задача |
|---|---|
| Ключ проверки | Участвует в криптографической проверке подписи. |
| Сертификат | Подтверждает принадлежность ключа проверки владельцу. |
| Электронная подпись | Связана с подписываемой информацией и используется для определения подписанта. |
| Токен | Может служить защищенным носителем закрытого ключа, но сам ключом проверки или подписью не является. |
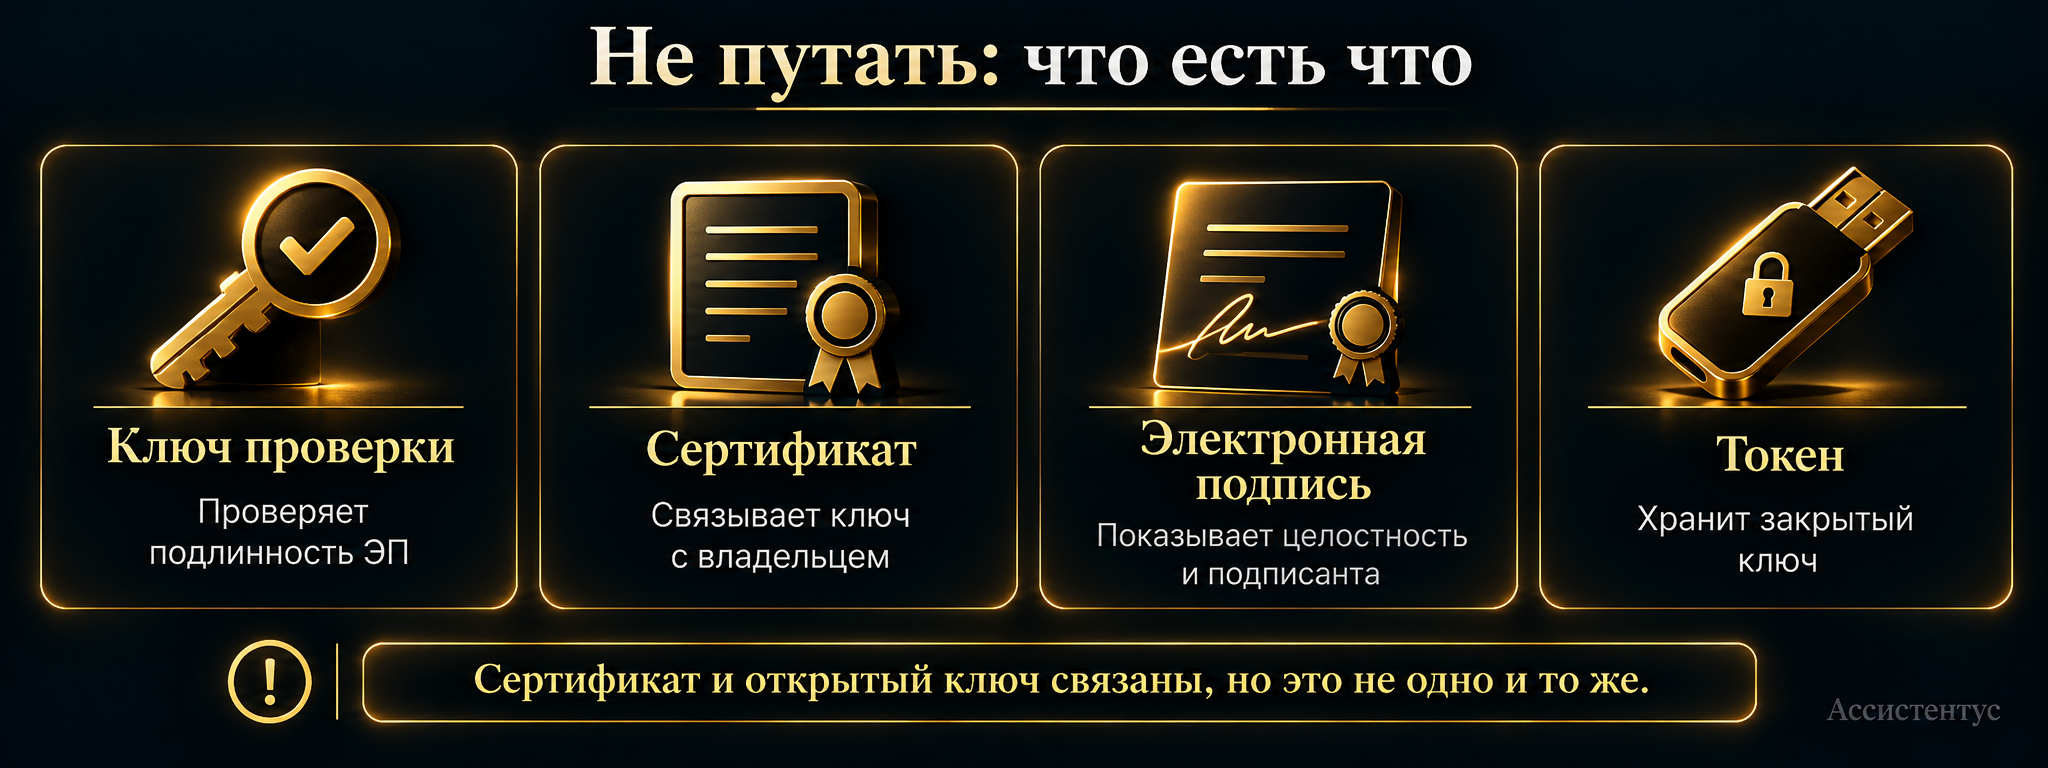
Поэтому фразы «сертификат» и «открытый ключ» не стоит использовать как полные синонимы. Ключ входит в сведения сертификата, но сам сертификат содержит и другую информацию.
Где находится ключ проверки
Для квалифицированной электронной подписи ответ однозначный: ключ проверки указывают в квалифицированном сертификате.
В частности, это требование содержит часть 4 статьи 5 Закона № 63-ФЗ. Кроме того, статья 17 включает уникальный ключ проверки в обязательные сведения квалифицированного сертификата.
Например, программа для работы с КЭП может показать владельца сертификата, его номер и срок действия, а также технические сведения об открытом ключе. Однако конкретный интерфейс зависит от используемого средства электронной подписи.
Если контрагент получает электронный документ с КЭП, для полноценной проверки ему нужны данные, которые позволяют использовать соответствующий сертификат и ключ проверки.
Однако для неквалифицированной подписи правила гибче.
Всегда ли нужен сертификат ключа проверки
Нет. Прежде всего нужно определить вид электронной подписи.
Для КЭП квалифицированный сертификат обязателен, а ключ проверки находится в нем. Именно это относится к дополнительным признакам квалифицированной подписи.
А вот для НЭП часть 5 статьи 5 Закона № 63-ФЗ предусматривает исключение. Сертификат ключа проверки можно не создавать, если используемый механизм и правила системы обеспечивают все необходимые признаки неквалифицированной подписи без него.
Фраза «у любой электронной подписи обязательно есть сертификат открытого ключа» неверна. Для КЭП сертификат обязателен, а НЭП в предусмотренной законом модели может работать без него.
Что касается простой электронной подписи, там действует уже другой принцип. Например, система может использовать код из СМС или пароль, поэтому переносить на ПЭП схему криптографической пары КЭП без оговорок нельзя.
Для сравнения, различия между такими механизмами мы подробно разобрали в материалах о неквалифицированной электронной подписи и квалифицированной электронной подписи.
Что происходит при проверке документа
Когда получатель проверяет усиленную подпись, программа работает не только с фамилией владельца сертификата. Прежде всего она устанавливает криптографическую связь между подписью и электронным документом.
Кроме того, средство электронной подписи проверяет, менялись ли подписанные данные. Статья 12 Закона № 63-ФЗ требует, чтобы при проверке можно было получить информацию о внесенных после подписания изменениях и о лице, ключ которого использовали.
Для КЭП одной математической проверки тоже недостаточно. В частности, статья 11 требует учитывать статус квалифицированного сертификата и срок действия соответствующего ключа электронной подписи.
То есть ключ проверки участвует в технической части, а сертификат добавляет сведения, необходимые для идентификации владельца и юридической оценки результата.
Кстати, весь порядок мы пошагово разобрали в статье о проверке электронной подписи. Там показано, какие файлы нужны и почему положительного статуса ЭП еще недостаточно для проверки полномочий подписанта.
Можно ли восстановить закрытый ключ по открытому
Нет, используемые средства электронной подписи должны противостоять такому сценарию. Иначе сама схема с передачей открытого ключа получателю не могла бы безопасно работать.
Именно поэтому статья 12 требует обеспечить практическую невозможность вычислить закрытый ключ по ключу проверки или по электронной подписи.
Например, контрагент может получить сертификат с открытым ключом и проверить сотни документов. Однако это не дает ему технического средства для создания новой подписи владельца.
Вместе с тем безопасность всей системы зависит от сохранности закрытого ключа. Если посторонний получил доступ именно к нему, владельцу нужно действовать по правилам компрометации ключа и прекращения сертификата.
Есть ли у ключа проверки срок действия
У самого ключа проверки как последовательности символов закон не устанавливает отдельную дату «истечения». Однако в реальной проверке ключ используется вместе с сертификатом и связанным ключом электронной подписи.
Так, сертификат содержит даты начала и окончания своего действия. А квалифицированный сертификат дополнительно содержит срок действия ключа электронной подписи, который соответствует указанному в нем ключу проверки.
Поэтому после окончания сертификата открытый ключ физически не исчезает. Однако юридическую действительность конкретной КЭП оценивают по правилам статьи 11 Закона № 63-ФЗ.
Например, если достоверно известен момент подписания, закон позволяет оценивать сертификат и срок ключа именно на этот момент. Если же такой момент не определен, значение получает дата проверки.
Истекший сертификат и «исчезнувший открытый ключ» — не одно и то же. Для юридической проверки важны статус сертификата, срок связанного ключа электронной подписи и момент подписания документа.
Что проверить на практике
Если в программе отображаются сразу несколько похожих реквизитов, сначала стоит определить их назначение. Тогда закрытый ключ, сертификат и открытый ключ не будут восприниматься как одно и то же.
Проверить можно по шагам:
- Определите вид электронной подписи: простая, неквалифицированная или квалифицированная.
- Если используется сертификат, найдите сведения о его владельце, номере и сроке действия.
- Уточните, какой ключ проверки относится к этому сертификату.
- Проверьте подпись именно на исходном электронном документе.
- После технической проверки отдельно оцените полномочия человека, который подписал документ.
В итоге ключ проверки электронной подписи решает одну конкретную задачу: позволяет проверить подпись, созданную связанным с ним закрытым ключом. Сертификат связывает открытый ключ с владельцем, а юридическая оценка документа дополнительно требует проверить статус сертификата, целостность файла и полномочия подписанта.